

高まる企業の防災意識。サイバー攻撃や災害に備えた「セキュリティ投資」の考え方と失敗しない進め方
この記事のポイント
- セキュリティ投資は「コスト」ではなく「事業継続のための基盤」
- 重要なのは何を守るか→どこから守るか→どう運用するか、という順で考えること
- 災害などを想定した既存のBCP対策と連携した、サイバー攻撃への備えが重要に
サイバー攻撃は年々巧妙化・多様化を続けており、ランサムウェアによるシステム停止や情報漏えいなど、一度の被害が事業継続そのものを揺るがしかねない規模にまで拡大しています。実際、国内のサイバーセキュリティ市場規模は拡大を続けており、企業のセキュリティ投資は総じて増加傾向にあります。
こうした流れの背景には、経営層の意識の変化があります。従来、セキュリティ対策は「ITの技術的な話」「万一のための備え」として捉えられる向きが強くありました。しかし近年では、サイバー攻撃による事業停止への警戒が情報漏えいと並んで上位のリスクに挙げられるようになるなど、「事業を継続するための経営基盤」として捉え直す動きが広がりつつあります。さらに、自然災害時にはサイバー攻撃のリスクが高まります。既存のBCP対策と連携した備えが重要です。
とはいえ、多くの企業では今なお対策の検討自体が後回しにされているのが実情です。その背景には、セキュリティ対策が持つ特有の難しさがあります。インシデントが起きない限り、対策の効果が目に見えることはなく、平時にはただ費用だけがかかる負担として映りがちです。こうした性質が、「セキュリティ投資=コスト」「何から手をつければいいか分からない」といった受け止め方につながり、検討そのものを後回しにさせてしまいます。とりわけ専任の情報システム担当者を置きにくい中小企業では、この傾向が顕著に見られます。
しかし、セキュリティ投資は決して難しいもの、あるいは一部の大企業だけの話ではありません。まず「自社が何を守るべきか」というリスクの整理から考えることこそ、一見遠回りに思えて最も確実なアプローチだといえるでしょう。本記事では、セキュリティ投資の基本的な考え方から、企業が見落としがちな判断軸、そして限られた予算・人員で対応せざるを得ない中堅・中小企業に適した進め方までを、順を追って解説していきます。
セキュリティ投資とは?サイバー攻撃対策の基本を整理
セキュリティ投資と聞くと、ウイルス対策ソフトやファイアウォールといった「製品」を思い浮かべる方も多いのではないでしょうか。しかし実際には、そうした製品導入にとどまらない、より広い範囲の取り組みを指す言葉です。
そこでまずは、セキュリティ投資が果たす本来の役割や、投資が対象とする範囲、そして投資によって得られる効果を整理し、基礎となる考え方を押さえていきます。
セキュリティ投資の役割は「事業を止めない」こと
はじめに、セキュリティ投資の最大の目的は、「被害をゼロにすること」ではなく「サイバー攻撃を受けても事業を止めないこと」、すなわち事業継続性の確保にあります。
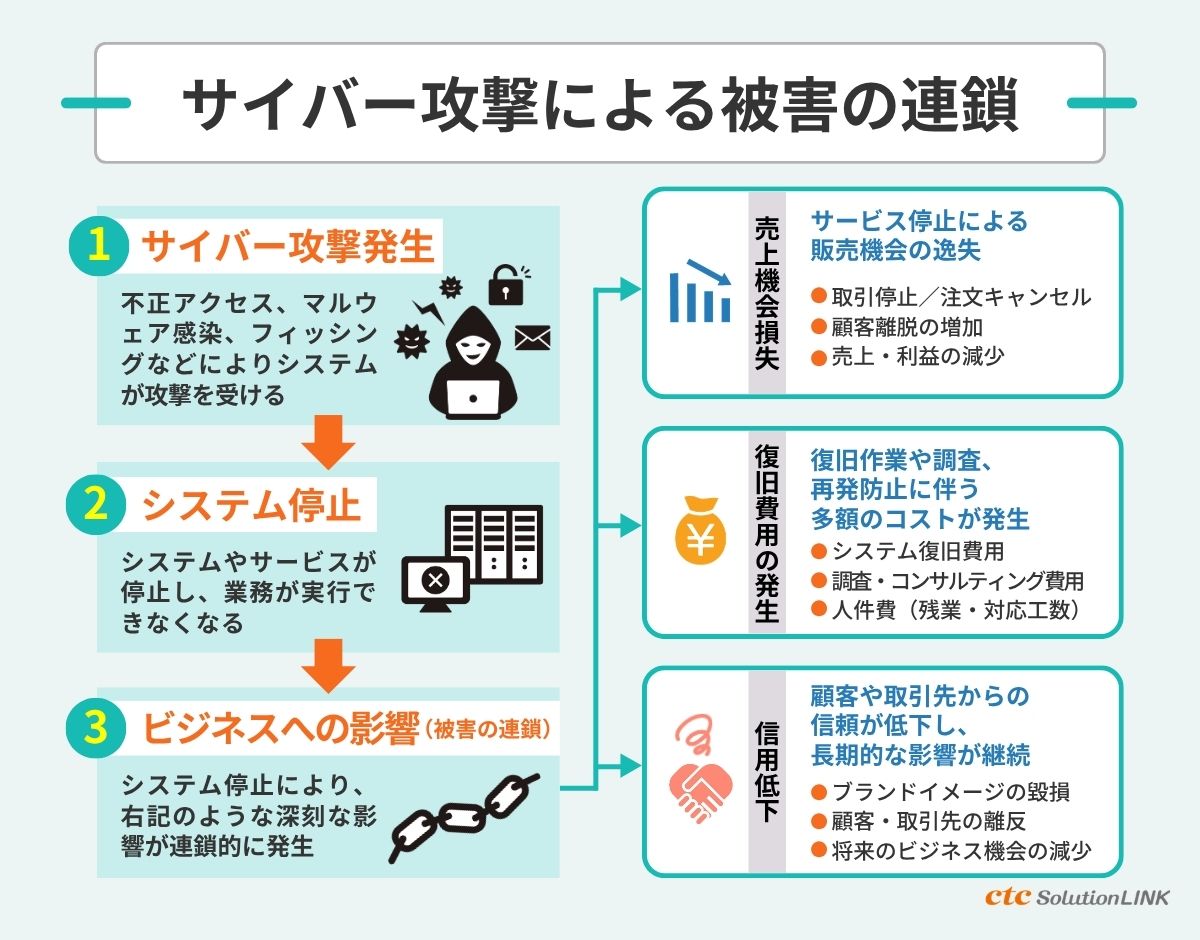
システムが停止すれば、売上機会の損失だけでなく、復旧費用や取引先への影響、信用の低下といった二次的な被害にもつながりかねません。自然災害に備えるBCP(事業継続計画)対策と同様に、サイバー攻撃という「予期せぬ事態」に備える投資として捉えることが、まず出発点になるといえるでしょう。
セキュリティ投資の対象範囲と投資額の目安
セキュリティ投資の対象は、ファイアウォールやUTMなどの「ネットワーク」対策、PC・スマートフォンなど「端末」の対策だけにとどまりません。不審な挙動を把握するための「ログ管理」、必要な人だけがアクセスできるようにする「アクセス制御」、そして従業員教育を含む「人・運用」も、重要な投資対象に含まれます。ツールを導入して終わりではなく、運用・体制まで含めて初めて機能するという点は押さえておきたいポイントです。
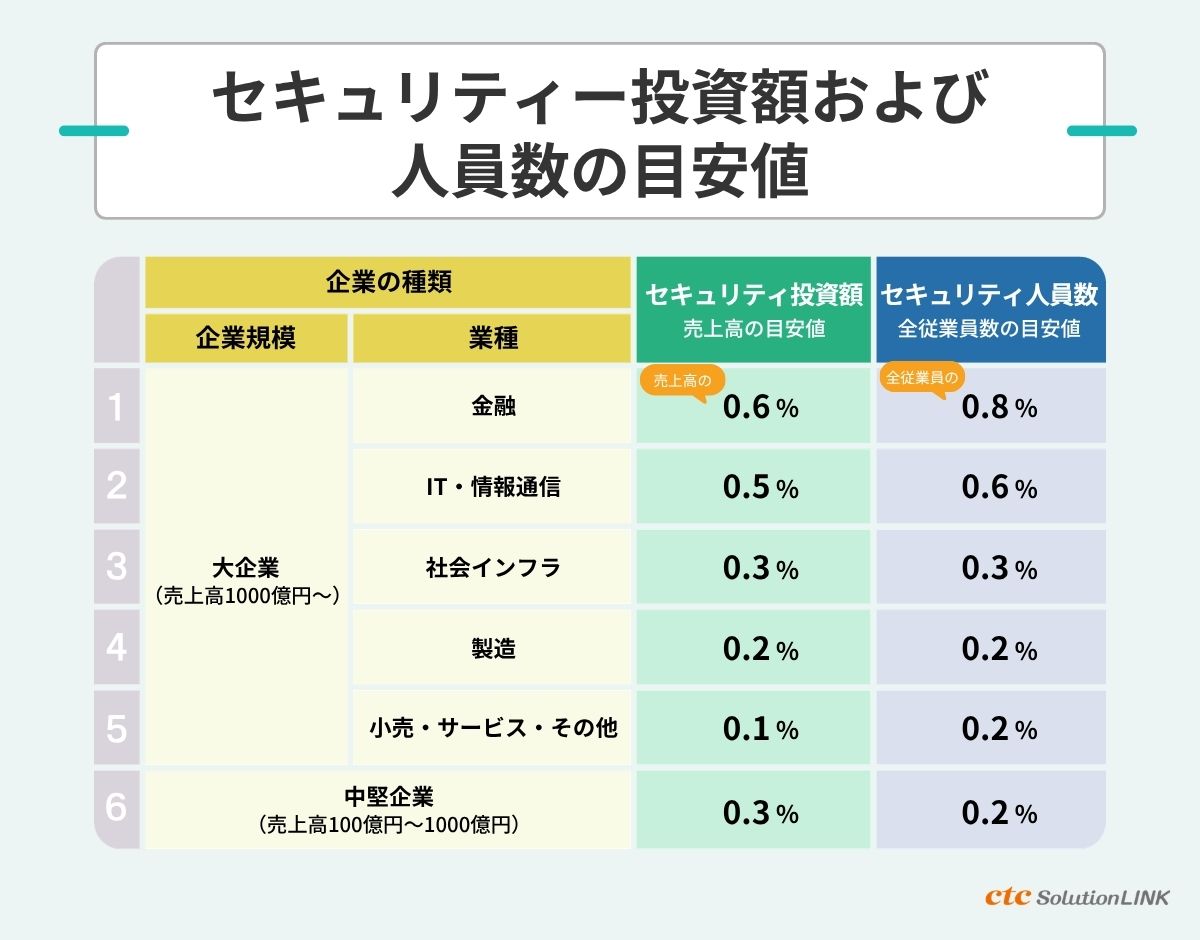
「自社は売上の何%をセキュリティに投資すべきか」という問いに、一律の正解はありません。とはいえ、企業規模や業種ごとの目安を示す調査も出てきており、自社の投資水準を振り返る材料になります。たとえば日本サイバーセキュリティ・イノベーション委員会(JCIC)は、企業規模・業種別にセキュリティ投資額の目安値を算出・公表しており、中堅企業では売上高の0.3%、大企業では業種によって0.1〜0.6%程度と幅がある、という具体的な水準を示しています。
出典元:⼀般社団法⼈⽇本サイバーセキュリティ・イノベーション委員会(JCIC)
セキュリティ投資で実現できる情報漏洩対策と信頼獲得
こうしたセキュリティ投資による効果として、まず挙げられるのが情報漏えいの防止です。顧客情報や技術情報といった価値の高い情報資産が外部に流出する事態を防げれば、漏えいに伴う損害賠償や信用低下といった二次的な被害も避けられます。
また、ランサムウェアなどでシステムが停止した場合でも、被害を最小限に抑えて生産・販売活動の中断期間を短くできれば、早期の業務再開につながります。
さらに、こうしたセキュリティへの取り組みは、取引先や顧客にとっての安心材料にもなります。今後は、取引条件の一つとして重視される場面も増えていくと見られます。
【よくある誤解】製品を導入するだけでは対策は不十分
一方で、「セキュリティ製品を導入しさえすれば安心」——そう考えてしまうのは、対策の形骸化を招く典型的な原因の一つです。
大切なのは、どこを、何から守るのかという設計の視点と、導入した対策を実際にどう使いこなしていくかという運用の視点、この両方をそろえることです。設計と運用は車の両輪のような関係にあり、どちらか一方が欠けてしまうと、期待した効果は得られません。
中小企業がセキュリティ投資で失敗しないための視点
ここまでセキュリティ投資の基礎を押さえてきましたが、次に問われるのは「限られた予算・人員の中で、何をどう考えて投資すべきか」という、より実践的な視点です。限られた予算や人員をどこに集中させるか、その判断軸を持つことこそが、効果的な投資への近道になります。
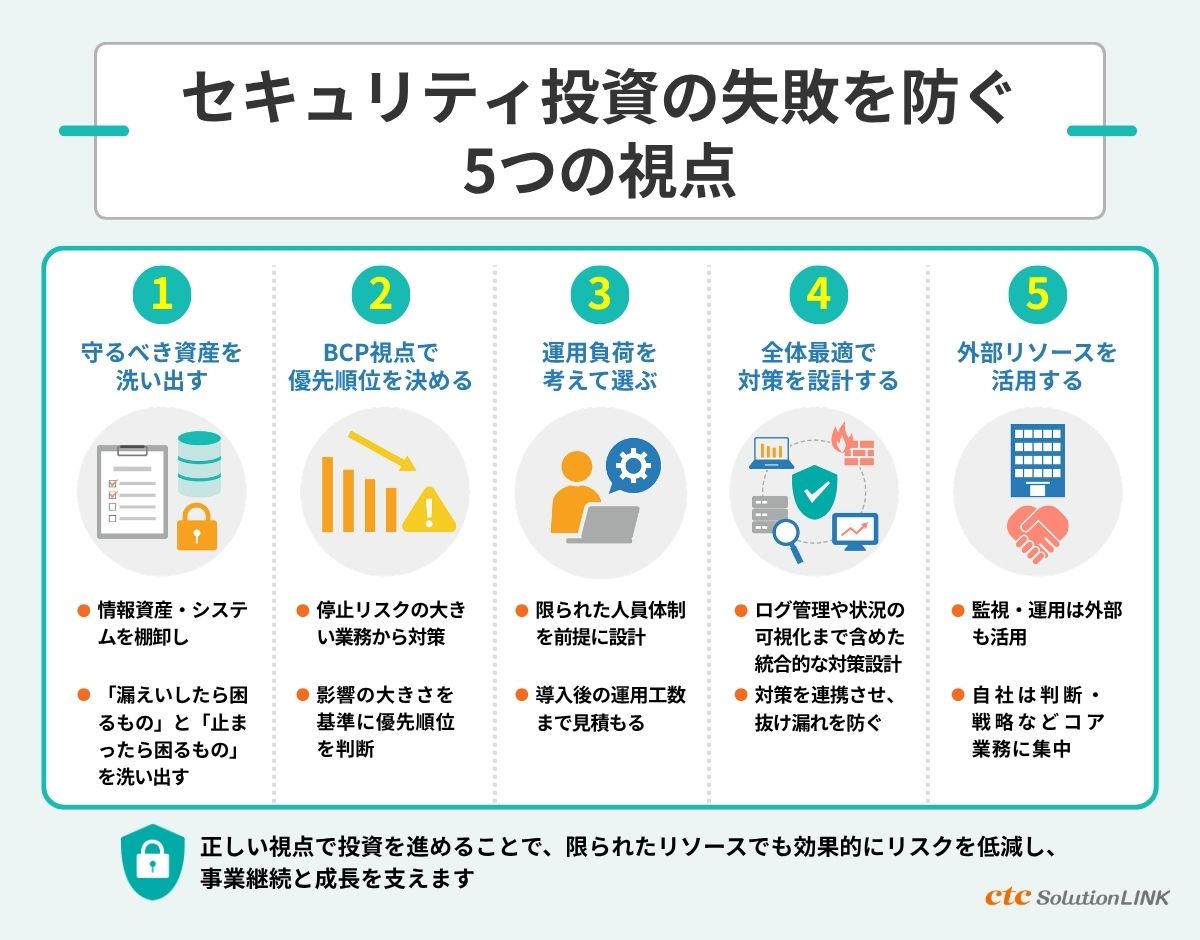
ポイント①│守るべき情報資産・システムを起点に投資範囲を決める
投資の出発点となるのは、「自社にとって何を守るべきか」を明確にすることです。顧客情報なのか、受発注や生産管理を担う基幹システムなのか、それとも本社と拠点をつなぐネットワークなのか——重要な資産は企業によって異なります。
洗い出す際は、「漏えいしたら困るもの」だけでなく、「止まったら困るもの」という視点も欠かせません。情報資産と業務システムの両方を棚卸しすることで、投資すべき範囲の輪郭が見えてきます。
守るべき対象が曖昧なまま対策を検討してしまうと、投資の方向性がぶれてしまい、限られた予算をどこに配分すべきかという優先順位もつけようがなくなってしまいます。
ポイント②│BCP対策の視点で投資の優先順位を判断する
守るべき資産を洗い出したら、次に必要になるのが優先順位づけです。ここで軸となるのが、「止まったら困る業務は何か」「どこが攻撃を受ければ致命的な影響が出るか」という、事業影響の観点です。
考え方としては、自然災害への備えとして知られるBCP(事業継続計画)対策と共通しています。影響の大きさから逆算し、対策の順序を決めていくというアプローチです。
このとき注意したいのが、判断基準を業務の売上規模の大小に置かないことです。あくまで見るべきは「止まったときにどれだけの影響が出るか」という停止リスクの大きさ。たとえ売上規模の小さい業務であっても、それが止まることで他の業務全体が滞ってしまうようなら、優先度は高いと判断すべきでしょう。
ポイント③│情シスの人手不足を前提に運用負荷を見積もる
セキュリティ対策を検討するとき、つい後回しにされがちなのが「誰がそれを運用するのか」という視点です。どれだけ高機能な製品を導入しても、アラート対応や設定変更、ログの確認といった日々の運用を担う人員がいなければ、その対策はいずれ形骸化していきます。
情報システム部門の人手不足は、今や特定の企業に限った話ではありません。国内企業が優先的に対処すべき経営リスクとして「人材不足」が複数年にわたり上位に挙げられ続けている状況からも分かるように、多くの中小企業にとって共通の前提条件になりつつあります。
だとすれば、対策を検討する段階からすでに「誰が、どのくらいの工数で運用していくのか」まで見積もっておくべきでしょう。それこそが、導入後に形骸化させないための鍵になります。
ポイント④│部分最適ではなく全体最適で企業のセキュリティ対策を設計
PCやスマートフォンなどのエンドポイント対策だけ、あるいはネットワークの出入り口対策だけといった部分的な対応では、対策と対策の間に抜け漏れが生まれやすくなります。攻撃者はまさにこうした隙間を突いてくるため、複数のセキュリティ対策を組み合わせる包括的な対策が求められます。しかし、どれほど対策しても、サイバー攻撃の脅威を完全に防御するのは厳しい状況です。
そこで意識したいのが、ログ管理や状況の可視化まで含めた統合的な対策設計です。ログ管理により、不正アクセスや異常な兆候を検知し、インシデントの早期発見が見込めます。また、万が一侵入された場合にも、原因究明や被害範囲の調査など、迅速な対応に役立ちます。このように、個別の対策だけでなく、役割の異なるセキュリティ対策を組み合わせて実施することで、セキュリティレベルを総合的に高めることが重要です。
ポイント⑤│外部リソースの活用を含めたセキュリティ対策を設計
限られた人員・専門知識だけで、必要な対策をすべて自社で内製しようとするのは現実的ではありません。とくに24時間365日の監視といった業務は、専任者を確保しにくい中小企業にとって高いハードルとなります。
そこで有効な施策として挙げられるのが、監視・運用まで含めて外部パートナーに任せるという設計です。こうすることで自社は、「何を任せ、何を自社で判断するか」という、より戦略的な部分にリソースを集中させられるようになります。
すべてを内製するか、すべてを外部に丸投げするかという二択で考える必要はありません。自社の状況に合わせて役割分担を設計していくことこそが、現実的かつ持続可能な対策につながっていくはずです。
中小企業のセキュリティ対策にありがちな課題
「対策はきちんとやっている」。
そう思っていても、実態を振り返ってみると次のような状態に近いことがあるかもしれません。共通しているのは、対策を講じているはずなのに、どこか不安が拭えないという感覚です。
こんな状態に心当たりはありませんか?
- 何となくセキュリティ製品は導入しているが、自社の対策の全体像を把握できていない
- ログは取得しているものの、日常的に活用・分析できておらず、異常の兆候を見逃している
- 実際にインシデントが発生した際、原因の特定や影響範囲の切り分けに時間がかかってしまう
- 対策の必要性を経営層にうまく説明できず、追加の予算が確保できない
- 担当者の人数が少なく、日々の運用(アラート対応や設定更新など)が回っていない
- どこから手をつければよいか分からず、結果的に対応が後回しになっている
課題解消のカギは「個別対策」から「設計」への転換
こうした課題の多くに共通しているのが、対策を「個別の製品・施策の積み重ね」として捉えてしまっているという点です。
だからこそ、セキュリティ投資は単体の製品を導入する「点」の発想にとどまらず、管理・運用・可視化までを含めた「設計」として捉え直す必要があります。
限られた予算・人員で見直すべき観点
まず見直したいのが運用面です。自動化やツールの統合を進めれば、限られた人員であっても運用を回せる体制に近づけていくことができます。
次に欠かせないのが対応体制の整備です。誰が何をするかをインシデント発生前に決めておくかどうかで、実際に事が起きたときの初動対応の速さは大きく変わってきます。
加えて、ログや資産の管理が部門ごとにバラバラになっているケースも少なくありません。こうした情報を一元化し、全体を俯瞰できる状態に整えることも重要な観点の一つです。
そして見落とされがちなのが、個別のツールに手を入れる前段階の話です。土台となるネットワーク構成そのものを、まず点検し直すという視点も欠かせません。
セキュリティ投資は「防災投資」。コストではなく事業を止めないための備え
ここまで見てきたように、セキュリティ投資は「防災投資」です。セキュリティ投資を「コスト」ではなく、事業を止めずに継続させるための「基盤」として捉え直すこと。それが対策を進めるうえでの第一歩になります。
そのうえで重要になるのが、何を守るか→どこから守るか→どう運用するか、という順番で考えることです。この順番を誤ってしまうと投資の方向性がぶれ、限られた予算が有効に使われなくなってしまいます。
多くの企業が抱える「対策はしているのに不安が拭えない」という状態も、対策を個別に積み上げてきた結果であることが少なくありません。既存の対策の“バラバラ感”を見直し、全体を俯瞰した設計に近づけていくことこそが、着実に前進するための近道といえるでしょう。
とはいえ、守るべき資産の洗い出しから運用体制の構築まで、限られた人員だけで一つひとつ対応していくのは容易なことではありません。「何から手をつければよいか分からない」「自社だけでは判断が難しい」と感じる場合は、外部の専門知見を活用するのも現実的な選択肢の一つです。
ctcでは、現状把握から対策の優先順位づけ、運用体制の設計まで、セキュリティ投資に関する幅広い支援が可能です。セキュリティ投資の進め方について整理したいという企業の方は、まずはお気軽にご相談ください。