

多要素認証(MFA)とは?パスワード認証だけでは限界!「ID」を守る最新セキュリティ対策を解説
このマンガのポイント
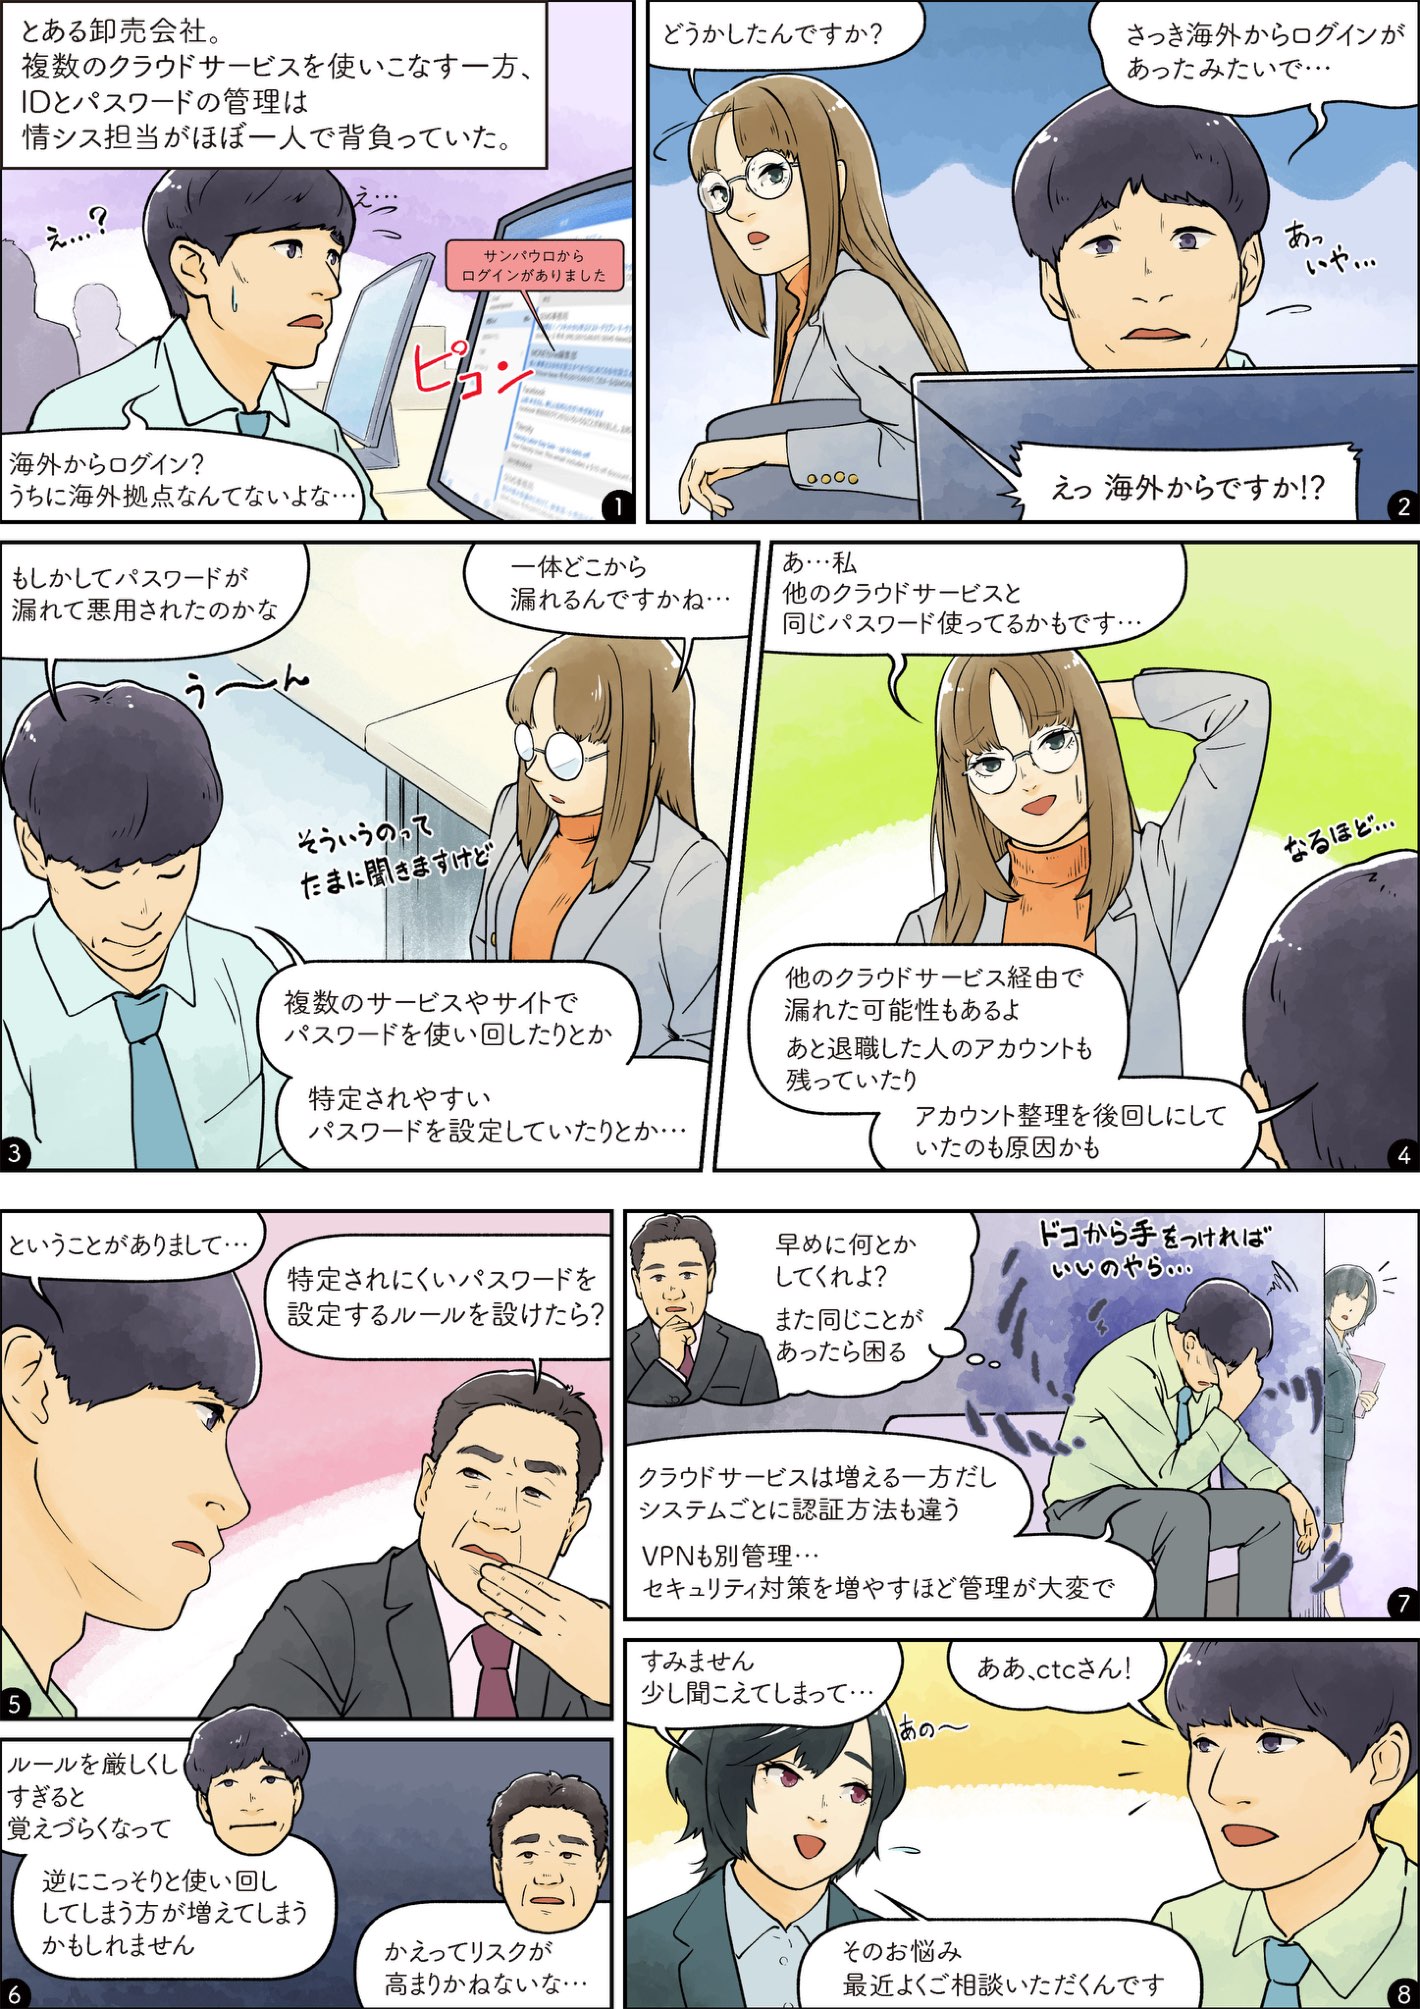
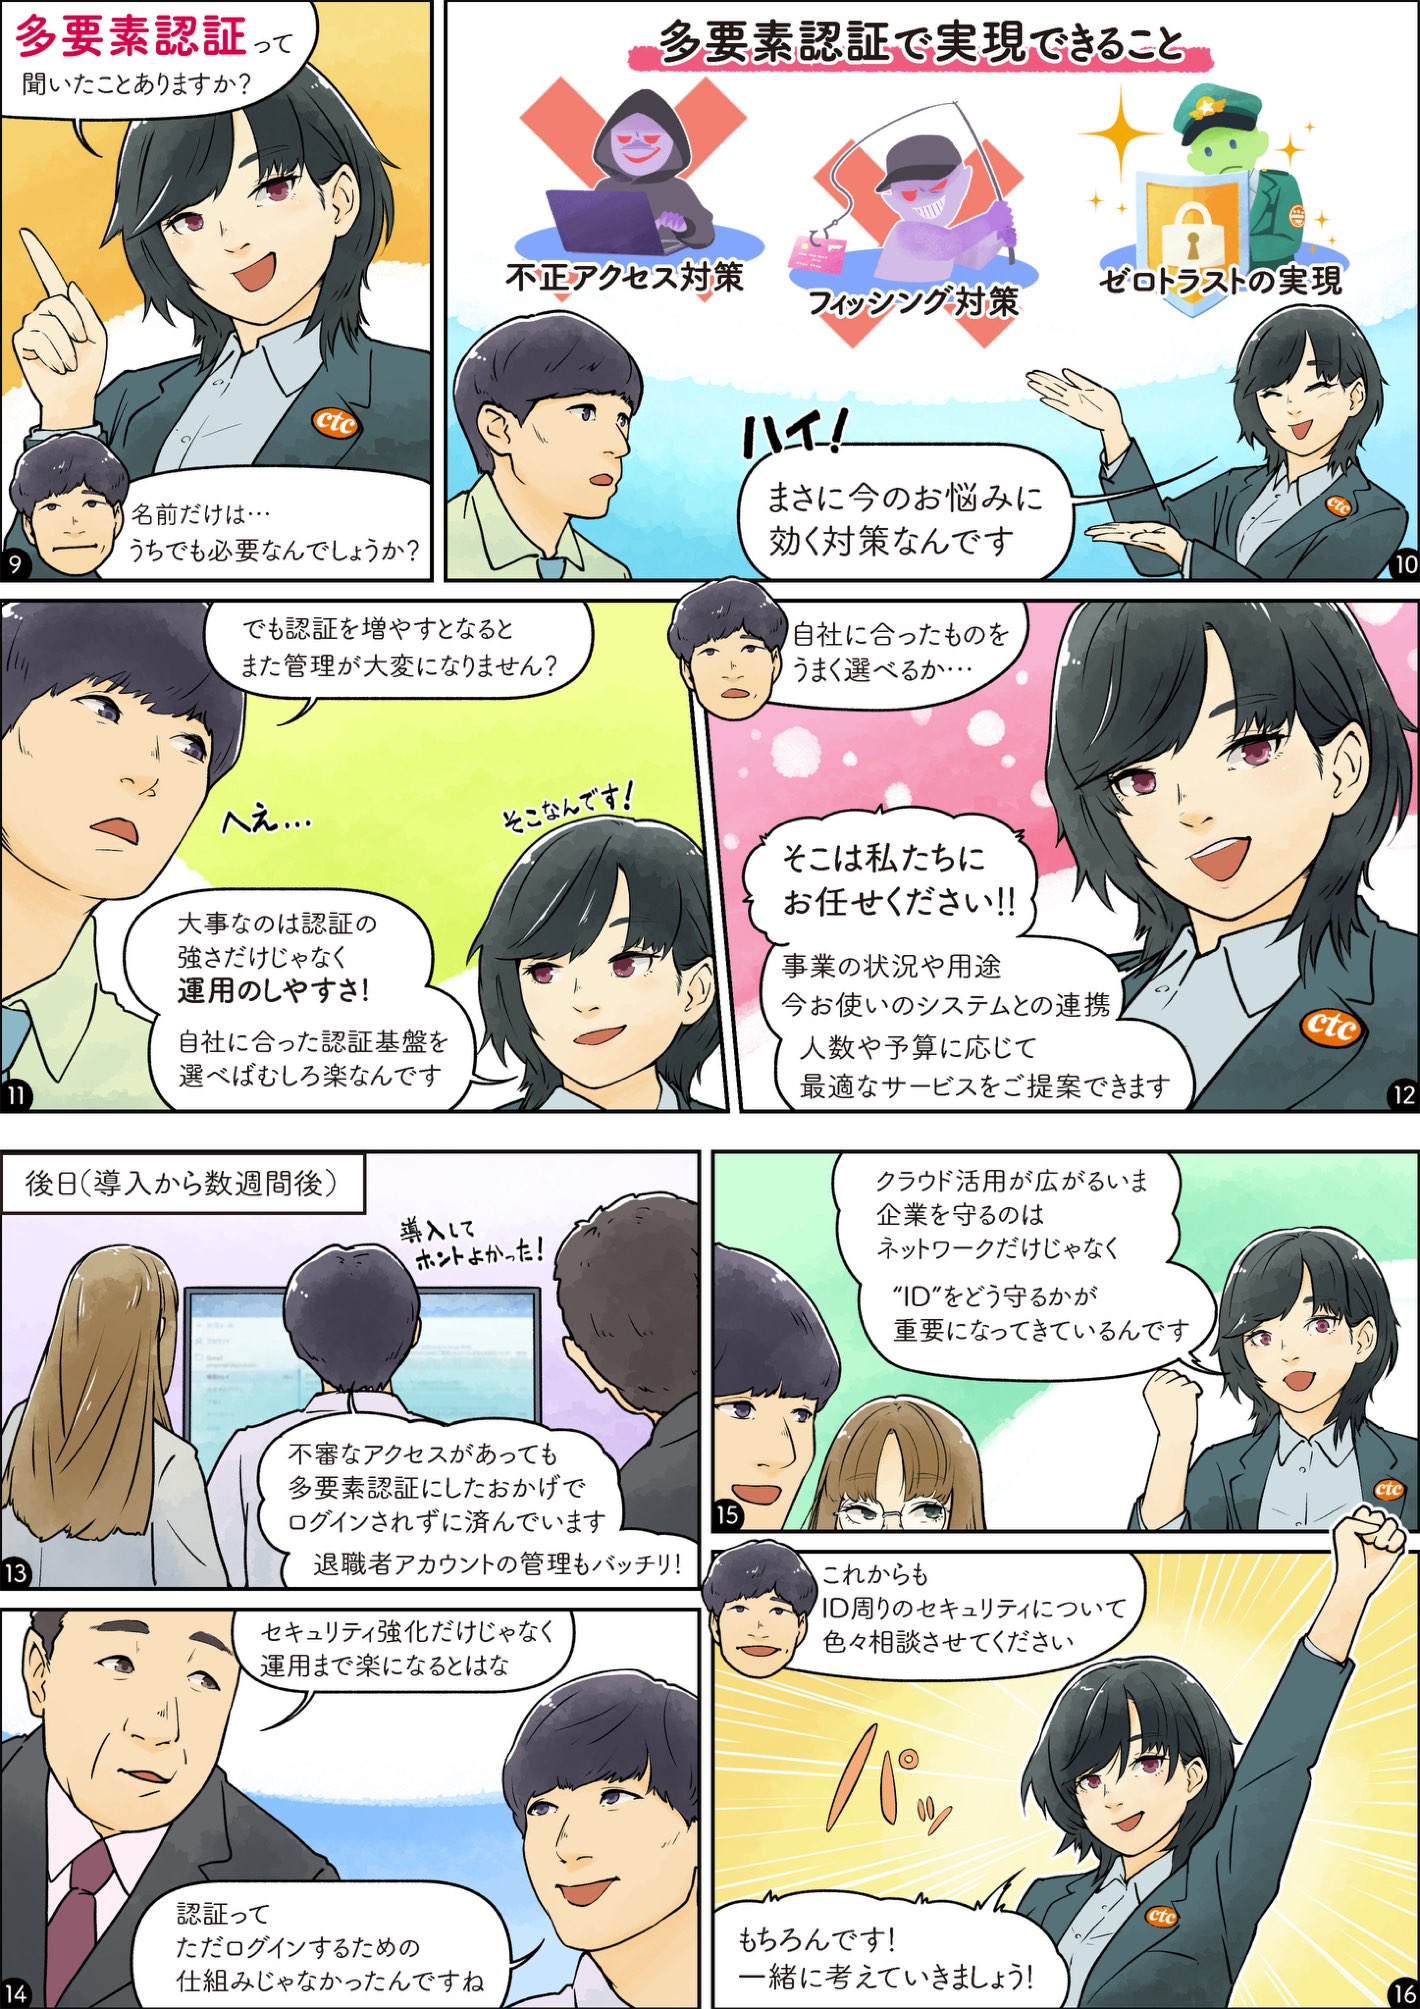
- クラウド活用が広がるいま、企業を守るためには「ネットワーク」だけでなく、「ID」を守ることが重要になっている
- パスワードの使い回しや退職者アカウントの管理漏れは、どの企業にも起こり得る身近なリスク
- 多要素認証(MFA)は、セキュリティ強化と運用のしやすさを両立できる現実的な対策
サイバー攻撃の多くは、システムそのものの脆弱性ではなく、IDとパスワードを狙って行われています。テレワークやクラウドサービスの利用が当たり前になった今、企業を守るために必要なのは「社内ネットワーク」の防御だけではありません。従業員一人ひとりの「ID」をどう守るかが、セキュリティの新たな最前線になりつつあります。
こうした状況を踏まえ、注目されているのが多要素認証(MFA)です。かつては大企業向けの対策というイメージが強かったかもしれませんが、いまや中小企業にとっても導入しやすい、身近な選択肢のひとつになっています。
本記事では、多要素認証(MFA)の基本的な仕組みから二段階認証との違い、導入によるメリット・デメリット、そして自社に合った認証基盤の選び方までをわかりやすく解説します。
そもそも多要素認証(MFA)とは?基本の仕組みを解説
多要素認証(MFA:Multi-Factor Authentication)とは、認証の3要素とされる「知識要素」「所持要素」「生体要素」のうち、異なる2つ以上を組み合わせて本人確認を行う認証方式のことです。パスワードのように「本人が知っていること」だけに頼るのではなく、スマートフォンなど「本人が持っているもの」や、指紋・顔といった「本人自身の特徴」を組み合わせることで、なりすましのリスクを大幅に減らすことができます。
こうした仕組みは、不正アクセス対策やフィッシング対策としてだけでなく、社内外を問わずアクセスのたびに本人確認を行う「ゼロトラスト」の実現にもつながる対策として位置づけられています。
多要素認証(MFA)を実現する方法にはいくつかの種類があります。SMSやメールで届くワンタイムパスワードを入力する方式、スマートフォンの認証アプリでプッシュ通知を承認する方式のほか、指紋認証・顔認証といった生体認証、デジタル証明書やICカードを用いた認証も代表的な例として挙げられます。
自社の業務環境やセキュリティ要件に応じて、これらの認証方式を組み合わせたシステムを選ぶことになります。
二要素認証・二段階認証との違い
多要素認証(MFA)は、認証の3要素のうち異なる2つ以上を組み合わせる方式の総称であり、そのうち「異なる2要素」の組み合わせに絞ったものが「二要素認証」にあたります。
一方、混同されやすい「二段階認証」は、要素の種類を問わず、認証の手順を2回に分けるだけの方式です。たとえばパスワードに加えて秘密の質問を尋ねるような場合、手順は2回に増えていても、どちらも「知識要素」であることに変わりはなく、安全性の強化には直結しにくいという特徴があります。
セキュリティを強化するうえで重要なのは、単に手順の回数を増やす「二段階」であるかどうかではなく、異なる種類の要素を組み合わせた「多要素(二要素)」になっているかどうかという点です。
なぜ今、多要素認証(MFA)の導入が必要なのか
パスワードの使い回しや漏えいによって、第三者になりすまされてログインされてしまうリスクは、以前から指摘されてきました。加えて近年は、Microsoft 365やGoogle Workspace、Salesforceなど、複数のクラウドサービスを併用する企業が増え、管理すべきIDの数そのものが増加しています。
さらに、フィッシング詐欺による情報漏えいや、取引先からセキュリティ対策の実施を求められるケースも増えており、パスワードのみに頼った認証ではもはや対応しきれない場面が増えつつあります。
多要素認証(MFA)のメリット・デメリット
多要素認証(MFA)を導入する最大のメリットは、万が一パスワードが漏えいした場合でも、別の認証要素が壁となり、不正アクセスやフィッシング被害を防ぎやすくなることです。あわせて、アクセスのたびに本人確認を行う「ゼロトラスト」の考え方を実現しやすくなる点も見逃せません。
一方でデメリットとしては、認証の手順が一つ増える分、利用者にとって多少の手間が生じる可能性があること、そしてシステムごとに異なる認証方式を導入してしまうと、かえって情シス担当の運用負荷が増えてしまう懸念があることが挙げられます。
ただし、こうしたデメリットは、自社に合った認証基盤を選ぶことで軽減できるものです。
失敗しない認証基盤・認証システムの選び方
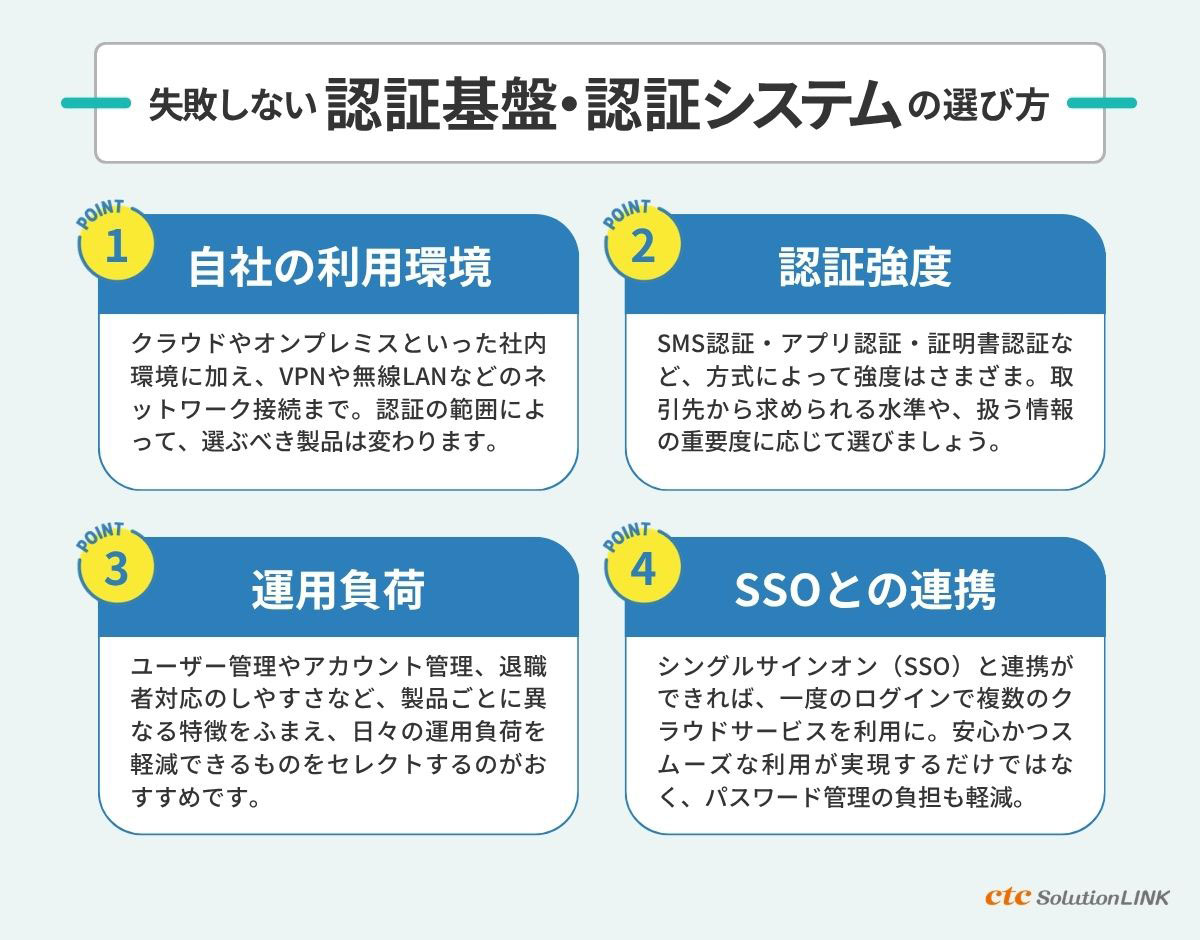
多要素認証(MFA)サービスには、それぞれ得意分野があります。クラウドサービスの保護に強いものもあれば、VPNや社内システムとの連携に強みを持つものもあるため、自社の利用環境に合ったサービスを選ぶことが重要です。あわせて、SMS認証・アプリ認証・証明書認証など、自社が求めるセキュリティレベルに応じた認証強度も検討する必要があります。
ポイント①│自社の利用環境から考える
クラウドサービスの認証だけを対策すればよいのか、オンプレミスのシステムの認証も強化したいのか、あるいはVPNや無線LANといったネットワーク接続まで含めて認証したいのか。カバーしたい範囲によって、選ぶべき製品は変わってきます。
まずは自社の利用実態を棚卸しし、どの環境を重点的に強化すべきかを整理することが、選定の出発点になります。
ポイント②│認証強度で選ぶ
SMS認証、アプリ認証、証明書認証など、認証方式によって実現されるセキュリティレベルや堅牢性は異なります。
取引先から求められる水準や、自社が扱う情報の重要度に応じて、必要な認証強度を見極めることが大切です。
ポイント③│運用負荷で選ぶ
ユーザー管理やアカウント管理、退職者対応のしやすさなど、日々の運用負荷を軽減できるかどうかも重要な視点です。
情シス担当が少人数の体制であるほど、導入後の運用のしやすさが定着のカギを握ります。
ポイント④│連携可能なサービスの幅広さで選ぶ
さまざまなサービスとの連携に対応していれば、一度のログインで複数のクラウドサービスを利用でき、従業員の利便性向上と、情シス担当のパスワード管理負担軽減を同時に実現しやすくなります。
認証の強化と利便性は相反するものではなく、SSOとの組み合わせによって両立させることが可能です。
よくある課題と、対応するIDaaSサービス例
自社に合った認証基盤を選ぶ際には、以下のようにさまざまな課題があります。
よくある課題
- SaaSへのログイン認証の強度を高めたい
- 将来のSaaSの導入増加にも対応できるようにしたい
- リモートアクセスや無線LANの認証も強化したい
- ログイン認証時の従業員の手間を増やしたくない
- SSO化で従業員の利便性を高めたい
- ID作成やアクセス権の管理を統合し効率化したい
- ゼロトラスト環境を整備したい
こうした課題への選択肢として、Soliton OneGate、HENNGE One、ctcセキュアIDといった多要素認証(MFA)サービスが挙げられます。
ctcなら、事業の規模や用途、現在利用しているシステムとの連携、人数や予算に合わせて、最適なサービスをご提案できます。
多要素認証(MFA)で、クラウド時代の「ID」を守る仕組みを
クラウド活用が広がるいま、企業を守る最前線は「ネットワーク」だけでなく、「ID」をどう守るかへと移りつつあります。多要素認証(MFA)は、大企業に限らず、中小企業にとっても取り組むべき身近な対策になりつつあるといえるでしょう。
導入にあたって重要なのは、認証の強さだけでなく、日々の運用のしやすさをどう両立させるかという視点です。自社の利用環境や抱える課題に応じて適した認証基盤を選ぶことが、無理なく安全に運用を続けるための鍵になります。
ctcなら、事業の規模や用途、現在利用しているシステムとの連携、人数や予算に合わせて、OneGate・HENNGE One・ctcセキュアIDの中から最適なサービスをご提案できます。自社の課題を整理するところから、まずはお気軽にご相談ください。